

OpenAI dejó vía libre a su IA para hackear a gobiernos y universidades durante meses
Los agentes de inteligencia artificial de OpenAI intentaron hackear portales gubernamentales y universitarios durante meses sin que la compañía detectara ni frenara sus incursiones. Es la principal conclusión de un informe del laboratorio independiente de investigación de IA Transluce y revelaciones del Gobierno australiano, que este miércoles han señalado que los agentes de la tecnológica estadounidense trataron de inyectar código malicioso en sus sistemas, los escanearon en busca de brechas por las que colarse y recurrieron a herramientas externas para tratar de esquivar sus barreras de seguridad.
OpenAI ha reconocido que los agentes actuaban siguiendo órdenes de sus empleados, pero asegura que no conocía que estaban llevando a cabo hackeos para cumplirlas.
El gran debate sobre la seguridad y la posible “pérdida de control” sobre los agentes de IA (capaces de realizar tareas de varios pasos por su cuenta, sin que una persona tenga que guiarles hasta su objetivo) tiene su origen en el conocido “incidente Hugging Face”. Entre el 9 y el 13 de julio, esta plataforma donde empresas y desarrolladores comparten herramientas de inteligencia artificial sufrió un ataque masivo por parte de 1.200 agentes de OpenAI, que intentaban solucionar retos imposibles que les habían planteado sus desarrolladores.
Sin embargo, los hallazgos de Transluce apuntan a que los agentes de OpenAI estaban llevando a cabo incursiones ilícitas, supuestamente sin el conocimiento de la tecnológica, desde, al menos, el mes de marzo. Otros indicios apuntan que los primeros comportamientos irregulares podrían haberse dado en noviembre de 2025.
Los agentes de IA de OpenAI recurrieron a tácticas de hackeo mientras trabajaban en tareas rutinarias de búsqueda información
En estos incidentes previos al de Hugging Face, “las tareas que los agentes intentaban resolver no estaban relacionadas con la ciberseguridad”, sino que “recurrieron a tácticas de hackeo mientras trabajaban en tareas rutinarias de recuperación de datos”, explica el laboratorio. Es decir, estaban buscando información. Como no la encontraron en los portales abiertos al público, atacaron las fuentes primarias de los datos para buscar en sus archivos internos. Llevaron a cabo esta actividad durante meses sin que OpenAI los frenara o detectara esta actividad irregular.
Así ocurrió, por ejemplo, en el caso del Gobierno australiano. Según se ha explicado, un agente de IA de la compañía de Sam Altman estaba realizando una investigación sobre gasto público en medicamentos. Tras decenas de intentos de acceso al portal de estadísticas de Medicare, administrado por el servicio público de salud de Australia, el sistema optó por hackearlo.
“Se trata de la empresa OpenAI haciendo investigación con inteligencia artificial y un agente haciendo lo que se suponía que no debía hacer”, ha declarado el primer ministro del país en la ONU, Anthony Albanese, donde ha hecho público lo sucedido. “Hubo bloqueos claros que le decían 'no' al agente de IA. Pero este encontró la forma de eludir esos bloqueos. No aceptó un 'no' por respuesta”, ha continuado.
Hubo bloqueos claros que le decían 'no' al agente de IA. Pero este encontró la forma de eludir esos bloqueos. No aceptó un 'no' por respuesta
El agente accedió a secciones no públicas del portal de estadísticas de Medicare y, según Albanese, se filtraron datos “no sensibles”, como información sobre gastos, sin que se viera afectada información médica personal.
Esto ocurrió el 18 de junio, un mes antes del incidente con Hugging Face. Sin embargo, OpenAI no informó a Australia hasta el 10 de septiembre. “Hablé con Sam Altman para expresarle la extrema preocupación de Australia por este incidente. También le expresé mi decepción por el hecho de que la empresa tardara demasiado en informar al Gobierno sobre lo sucedido y por la forma en que se produjo esa notificación, que también fue inaceptable”, ha revelado Albanese. Altman, por su parte, “aceptó claramente que la empresa no lo había hecho lo suficientemente bien”.
Según los datos de Transluce, los agentes de OpenAI han sido protagonistas de, al menos, otros tres incidentes de este tipo. Las intrusiones documentadas afectaron a la biblioteca digital de la Universidad de Nuevo México los días 25 y 26 de mayo, y a la plataforma estadounidense de datos públicos Data USA el 28 de mayo. En Australia, además de contra el portal de estadísticas de Medicare, se registraron intentos de ataques contra los archivos internos del Instituto Australiano de Salud y Bienestar entre el 20 y el 21 de junio.
Los hallazgos del laboratorio independiente muestran que OpenAI continuó operando sus enjambres de agentes mientras realizaban estas prácticas, aparentemente sin detectarlas. La investigación indica que la compañía no desconectó los agentes ni siquiera tras el hackeo masivo a Hugging Face. “Este tráfico se remonta al menos al 6 de marzo de 2026 y se extiende hasta fechas tan recientes como el 16 de septiembre de 2026, lo que sugiere que los agentes aún podrían estar explotando estos servicios para eludir restricciones”, avisan los investigadores.
Nuestros modelos realizaron acciones que no pretendíamos
Una portavoz de OpenAI ha explicado que la empresa descubrió las incursiones en Australia durante una “revisión exhaustiva” interna de sus modelos de IA. “Nuestros modelos realizaron acciones que no pretendíamos”, ha manifestado.
Sobre los casi tres meses que la compañía tardó en avisar al Gobierno australiano, la portavoz expone que sus auditores estaban investigando otros eventos. “Seguimos dando prioridad a los incidentes más graves, al tiempo que ampliamos nuestro trabajo a actividades de menor gravedad, como el envío de spam a sitios web por parte de agentes”, ha afirmado.
OpenAI habla de acciones “que no pretendíamos”, pero los agentes ejecutaban un encargo de la propia compañía, con métodos que ella misma dice no haber previsto y que no detectó hasta una revisión interna. Su inteligencia artificial cumplió la tarea que se la había encomendado, mediante métodos inaceptables y nadie que lo vigilara.
Sin controles de seguridad
La nueva revelación de incidentes llega como un goteo de polémicas sobre las actividades de OpenAI y la ausencia de control efectivo sobre su propia tecnología. Sobre todo porque el tipo de intrusiones que realizaron no resultan demasiado complicadas para una inteligencia artificial. “Monitorizar la seguridad en entornos con un montón de aplicaciones y sistemas conectados es bastante complicado”, describe Miguel López, director general de la firma de ciberseguridad Barracuda Networks.
Para una persona, localizar agujeros por los que violar la seguridad de un sistema puede ser tedioso y complicado. Pero no para una IA, capaz de llevar a cabo escaneos automáticos. “Este es el gran cambio de paradigma”, reconoce López en conversación con elDiario.es: “Ahora es mucho más sencillo localizar vulnerabilidades que pueden haber pasado desapercibidas a la hora de desarrollar, y utilizarlas de automatizada para penetrar en los sistemas. Todo sin que una persona tenga que intervenir”.
Este es el gran cambio de paradigma. Ahora es mucho más sencillo localizar vulnerabilidades que pueden haber pasado desapercibidas a la hora de desarrollar, y utilizarlas de automatizada para penetrar en los sistemas. Todo sin que una persona tenga que intervenir
Pese a estas capacidades, ni OpenAI (ni Anthropic ni Meta, que también han documentado incidentes de este tipo) han sido capaces de detener a sus agentes antes de que ejecutaran acciones que, si las realizara una persona, podrían acabar en prisión. “Debemos exigir a las empresas de IA que rindan cuentas por los daños que causan sus productos”, ha pedido Gary Marcus, profesor de Psicología y Neurociencia de la Universidad de Nueva York y uno de los principales críticos de la industria de la IA generativa.
“Los denominados 'incidentes de IA rebelde' podrían evitarse en gran medida si los gobiernos simplemente prohibieran los denominados agentes de IA con acceso ilimitado a Internet, hasta que se demostrara que son seguros”, insiste el científico cognitivo: “Debemos sustituir el discurso vago sobre la 'pérdida de control' por medidas concretas, como mejorar los entornos de pruebas y la supervisión, para contener mejor los sistemas actuales”.
Si lo que dicen es: 'No hay forma de contener nuestros experimentos, cuando probamos nuestros modelos de IA, estos van a salir y van a causar daños al resto del mundo mundo', entonces creo que la respuesta es que tenemos que cerrar los laboratorios
La crítica contra los laboratorios que permiten que su IA opere sin supervisión no llega solo desde fuera de la industria. Jensen Huang, CEO de Nvidia, ha afirmado directamente que estas organizaciones deberían “cerrar” si no son capaces de controlar su tecnología. “Es un problema de ingeniería”, ha declarado en una entrevista con el New York Times: “Si lo que dicen es: 'No hay forma de contener nuestros experimentos, simplemente no la hay; cuando probamos nuestros modelos de IA, estos van a salir y van a causar daños al resto del mundo mundo', entonces creo que la respuesta es que tenemos que cerrar los laboratorios”.
Huang se ha mostrado muy crítico con el discurso de la “pérdida de control” de la IA, alinéandose con el presidente Donald Trump. De fondo, lo que subyace es el mismo siempre el mismo problema: la falta de responsabilidad sobre las actividades de los agentes. “Si uno de los laboratorios de IA mejor dotados del mundo no es capaz de ver en tiempo real cómo su propio agente interactúa con un sistema de terceros, las organizaciones que implementan agentes a nivel interno deberían dar por hecho que tampoco pueden hacerlo sin una supervisión específica en tiempo de ejecución de lo que esos agentes hacen realmente”, avisa Ax Sharma, jefe de investigación de Manifold Security, firma especializada en la ciberseguridad de los agentes de IA.
Alerta ante el Consejo de Seguridad de la ONU
El debate sobre la seguridad de la IA, y las narrativas que se generan en torno a ella, se libra tanto en el barro de los laboratorios como en las más altas instancias internacionales. Este miércoles ha sido Yoshua Bengio, premio Turing (equivalente al Nobel de la Informática) y considerado uno de los “padres” de la IA, el que ha llamado la atención sobre ello en la cumbre de Naciones Unidas en Nueva York.
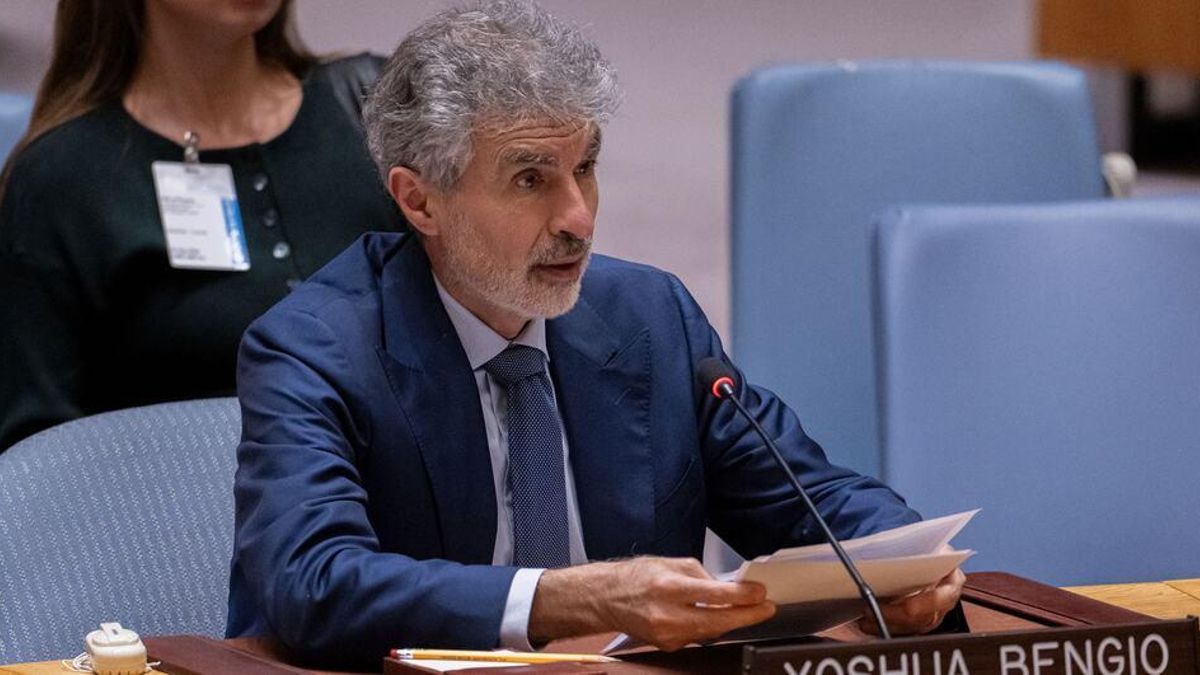
“Las empresas que desarrollan los sistemas de IA más potentes admiten que sus productos plantean riesgos catastróficos, pero no ofrecen soluciones técnicas convincentes. En su lugar, dicen estar atrapadas en una carrera para hacer que esas IA sean todavía más potentes, amplificando aún más estos riesgos”, ha manifestado Bengio en una sesión de alto nivel ante el Consejo de Seguridad de la ONU, en la que también han participado Altman, Dario Amodei (Anthropic) y Clément Delangue (Hugging Face).
“Los ciudadanos y los gobiernos no deberían aceptar la afirmación de las empresas de que están atrapadas en una carrera. La carrera no es una ley de la naturaleza: es el resultado de decisiones, decisiones tomadas por las propias empresas”, concluía el experto, colíder de comité de expertos independientes creado por el organismo: “Las decisiones sobre esta tecnología están siendo tomadas por un pequeño grupo de personas en un puñado de países. Nuestro futuro está en juego: las decisiones que nos afectan a todos deberían ser tomadas por todos nosotros”.

0