
Francisco Badea, ingeniero: “España claramente no está preparada para sostener su sistema de alta velocidad”
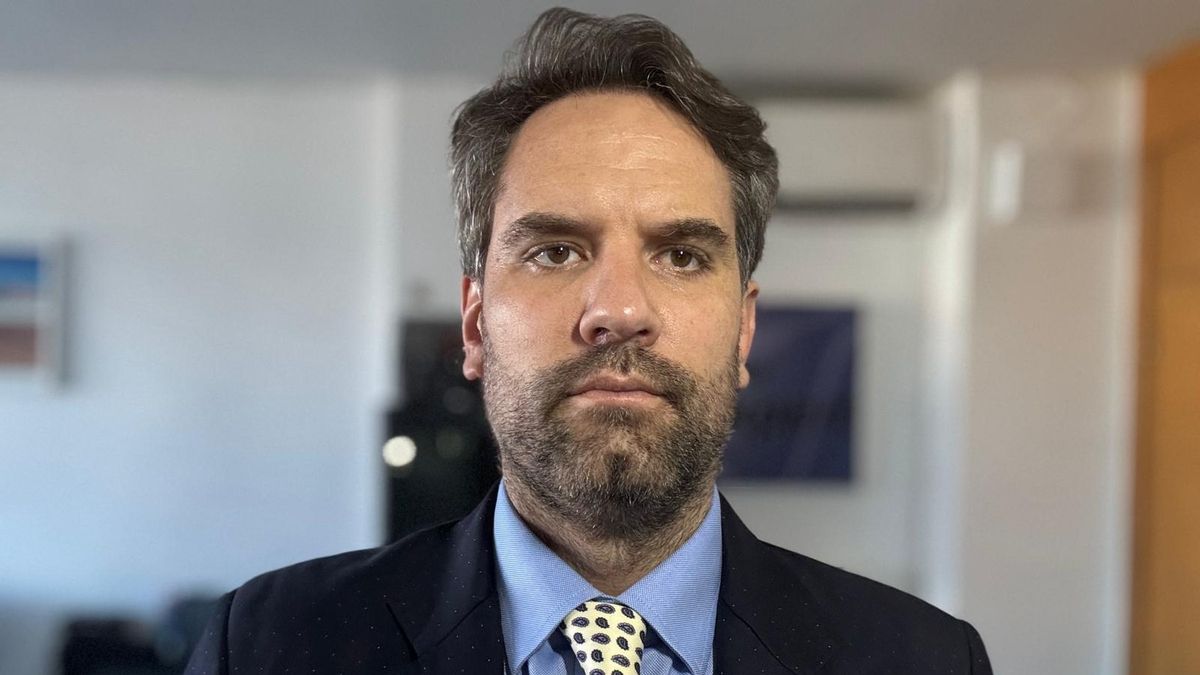
Francisco Badea (La Paz, Bolivia, 1983) es profesor de Ingeniería en la Universidad de Nebrija y experto en certificación ferroviaria. A sus espaldas tiene años de experiencia analizando la gestión y el funcionamiento del servicio de trenes del país y constata que tanto los protocolos como los sistemas de seguridad están diseñados para evitar accidentes como el que este miércoles sacudió a Urda. “Si todo hubiera funcionado como debería haber funcionado, no hablaríamos de un accidente. Como mucho, de una anécdota”, sostiene el profesor.
Apunta a que España, como cualquier otro país europeo, cuenta con diversas herramientas de seguridad automática pensadas para responder en caso de que las otras fallen. Y eso incluye, también, subsanar posibles fallos por parte de los operarios. “La normativa contempla que los humanos pueden equivocarse”, sostiene. Por eso, insiste en que no se puede explicar lo sucedido reduciéndolo todo a un error humano.
La primera pregunta es obligada. ¿Es seguro viajar en tren?
Pues normalmente te diría que sí, y debería serlo, porque hay muchos sistemas de seguridad. Pero tras lo sucedido ayer, tengo que decirte que no.
¿Por qué?
Como decía, hay muchos sistemas de seguridad diseñados para que, en caso de que uno falle, responda el otro. La posibilidad de que pasara lo que sucedió en Urda era tan remota que no debería haber pasado jamás. La cuestión es que si todo lo que tenemos, que además viene marcado por una normativa europea, hubiera funcionado y los sistemas de seguridad hubieran estado operativos, el accidente no habría pasado. Eso es lo preocupante.
Entonces, ¿qué falló?
La administración de la infraestructura. Hubo una serie de fallos sistemáticos. Por eso, que la responsabilidad de todo esto recaiga sólo en un operario es absurdo. Tenemos sistemas de seguridad múltiples y redundantes. Algunos son muy sofisticados y otros más básicos, como las corrientes en vía, que son las que te dicen, por ejemplo, que hay un tren en algún lugar de la vía. Es un sistema que se inventó en 1872 y, si sigue ahí, es porque es profundamente robusto, válido y certificado.
Si todo lo que tendría que haber funcionado lo hubiera hecho, no estaríamos hablando de un accidente. Como mucho, de una anécdota de un tren que ha tenido que frenar porque se acercaba a otro.
Los protocolos contemplan que los humanos pueden cometer errores. Por eso, estos sistemas no están diseñados para que las personas tengan un poder determinante
Dice que la opción de que la responsabilidad recaiga sólo en un operario es absurda. ¿Cómo se toman las decisiones en el centro de control?
Nunca nadie decide solo. Hay protocolos para prácticamente todo.
Pero entonces, ¿cómo puede ser que ninguna de esas personas ni en ningún proceso de esos protocolos nadie se diera cuenta del error que era haber dado orden a un AVE de avanzar cuando había otro tren detenido en la vía?
Dar el orden de avanzar no es un problema; de hecho, es una respuesta contemplada en los protocolos.
Pero no a marcha normal, ¿no debería haberle indicado avanzar a marcha vista [como máximo a 40 kilómetros por hora] como medida de precaución?
Tampoco. De nuevo, el problema no está ahí. La normativa y los protocolos contemplan que los humanos pueden cometer errores. Por eso, estos sistemas no están diseñados para que las personas tengan un poder determinante.
Un ejemplo muy claro: en los trenes hay un botón del ‘hombre muerto’. De forma periódica, el maquinista tiene que apretarlo para demostrar que sigue vivo, que está atento y que no le ha pasado nada. Igualmente, hay sistemas que impiden que un tren entre en una estación a 300 kilómetros por hora, sea por descuido o por decisión del conductor. Y, de la misma manera, si un operario de Atocha se equivoca y da una orden errónea, hay muchos sistemas que deberían estar funcionando y advertir del fallo.
¿Cuáles son?
Hay sistemas complejos que hubieran frenado el tren directamente, como el ZLB. Pero este, como sabemos, dejó de funcionar. En su ausencia, tenemos el ASFA [el que detecta e informa mediante semáforos si hay elementos en la vía] o el de corrientes en vías, que hubiera bloqueado automáticamente el tren. Sin mencionar el centro de control, que debería tener alarmas por todos sitios, porque se trata de un lugar con pantallas por todos lados.
Insisto en esto. Debía haber un semáforo en rojo porque el sistema ASFA, de respaldo al ZLB caído, había detectado un tren en el mismo cantón. Y, a pesar de eso al AVE se le indicó que continuara la marcha normal. ¿Por qué?
La pregunta no es tanto esa sino por qué nadie ni nada para el tren después de esa orden equivocada. Ese AVE estuvo circulando más de 15 minutos y eso da tiempo suficiente como para dar una contraorden. Nos encontramos con una cadena de fallos que ha propiciado un accidente que en cualquier otro contexto no se hubiera dado. Que todo esto deje de funcionar a la vez es tan excepcional que, si hubiéramos hecho una apuesta hace unos días, la habría perdido.
Pero entonces, volviendo a la pregunta del inicio, si las posibilidades de que esto sucediera son tan remotas y tenemos tantos sistemas de seguridad, la estadística nos dice que viajar en tren sí es seguro.
El tren es seguro. El problema está en si quien administra la estructura para que esta sea segura no hace bien su trabajo. La fórmula que tiene Adif es la misma que tienen otros países europeos. Los operadores no deciden; su papel radica, básicamente, en asegurarse de que los sistemas están funcionando, verificarlos y contar personal formado. Al final, los protocolos no son más que papel y, si no van asociados a una correcta gestión, no sirven de nada.
Los trabajadores de los centros de control tienen una formación de nueve meses. ¿Es suficiente? Y, en esta línea, ¿hay bastantes empleados o los centros están saturados?
No debería ser así por lo que te he comentado antes: hay tantos sistemas de seguridad automática, que el humano sólo debería intervenir puntualmente. El operario que dio la orden al AVE de avanzar puede que no fuera consciente del error o que decidiera arriesgarse porque, en el fondo, sabía que si se equivocaba habría un montón de sistemas que evitarían el desastre. Y eso es un problema, como cuando te confías demasiado al sistema de frenado de emergencia de tu coche. Está ahí para algo, pero siempre puede fallar.
¿Cree que la orden que se dio al AVE, amparada por estos sistemas de seguridad, fue una manera de intentar que la línea no acumulara más retrasos?
Evidentemente. Es que Adif funciona con una doble lógica: por un lado, tiene que tener en cuenta la seguridad. Operar sólo en esa lógica hubiera supuesto, quizás, tener los trenes parados durante más de tres horas. Por otro lado, tenemos la presión económica y de mercado: la gente quiere llegar a tiempo a su destino y, además, no hay que olvidar las compensaciones por retraso.
Pero claro, es que la responsabilidad es del administrador, que tendría que resistir a las presiones o bien, directamente, constatar que no podemos tener un sistema de trenes que circulen a tanta velocidad. Quizás nuestro límite tendría que estar en los 170 kilómetros por hora en algunas rutas. Creo que la ciudadanía entendería mucho mejor que su tren tardara más a partir de ahora que no tener que lidiar con tragedias en las que mueren 74 personas.
España claramente no puede sostener su sistema de alta velocidad. La realidad lo demuestra
España ha presumido mucho de su alta velocidad. ¿Cree que estamos preparados para sostener el nivel de inversión y mantenimiento que requiere?
Claramente no, España no está preparada para sostener la alta velocidad tal y como está ahora mismo. La realidad lo demuestra. Y la solución no es fácil; no se apaña con un cambio de director o una mejora de los protocolos. Garantizar la seguridad requiere intervenir a muchos niveles. Y no hay que innovar demasiado, porque lo que buscamos ya lo tienen en otros países de Europa.
¿Qué nos separa de ser como ellos?
¡La pregunta del millón! Es una combinación de muchas cosas, pero creo que, en esencia, nos encontramos con empresas de gestión que están muy influenciadas por la cuestión política y por la presión económica.
En esta lógica dual de Adif, ¿liberalizar el servicio de la alta velocidad y permitir la entrada de otros operadores como Iryo fue un error?
Yo diría que no. Básicamente, porque España fue uno de los últimos países en liberalizar. Esa política fue una manera de conseguir que los precios bajaran mediante la competencia del mercado. Cuando todos tus vecinos hacen algo y les va bien, el problema lo tienes tú. Y no puedes poner excusas. Todos tenemos la misma normativa, pero solo nosotros tenemos estos accidentes.
Hablando de la red europea, la línea Sevilla – Madrid era la única de España que todavía no había dejado atrás el sistema ZLB para incorporarse al ERTMS, que es el que usa en Europa. El cambio se licitó y adjudicó en 2021, pero todavía no se ha realizado. ¿Son normales esos tiempos?
No deberían serlo. No tengo referencia de cuánto ha costado en otros sectores, pero lo que sí puedo afirmar es que el LZB es un sistema muy bueno que, históricamente, ha funcionado fenomenal. No hay que caer en la trampa de pensar que, porque estuviera en proceso de cambiarse, es el culpable de lo que ha pasado. Simplemente, era un cambio necesario para coordinarnos con la red europea.
¿Hasta qué punto han sido determinantes en este accidente la falta de inversión y de revisión?
Entiendo que hay una correlación directa, el problema es que no tenemos capacidad de evaluar estos números porque nadie nos facilita datos transparentes y claros. Y así es imposible sacar conclusiones. Cuando el accidente de Adamuz, me preguntaron si creía que la financiación en esa línea me parecía correcta, y no supe responder. Sabemos algunas cifras, pero claro, hay muchísimas cosas que hay que tener en cuenta para poner en contexto esos números, como la orografía, el clima, el uso…
Después de cualquier accidente ferroviario, se aprovecha para revisar protocolos. Tras la tragedia de Urda, ¿qué cree que se debería incluir?
Mira, a estas alturas, con que hubiera un cambio tendría suficiente. No veo que hayamos incorporado cambios estructurales después del accidente de Adamuz.
Pero el accidente de Adamuz, además de que fue hace sólo nueve meses, vino provocado por un problema en las vías, no por un fallo de los sistemas de seguridad.
Al final, ambas cosas son un error por parte del operador. Todo radica en la calidad de la gestión. Y eso es un problema ahora que estamos en campaña, porque no puedes hablar de Adif sin hablar del Gobierno. Por eso, toda la conversación sobre trenes tiene tantísimo ruido alrededor. Un ruido que no beneficia a nadie.

3